Google descubre primer hackeo 100% automatizado en ruso
El sistema exploit_agent, con instrucciones en ruso, lee cada parche de seguridad, escribe el exploit y ataca sin que nadie lo opere, según Google
Por Redacción InDiario|Tecnología|
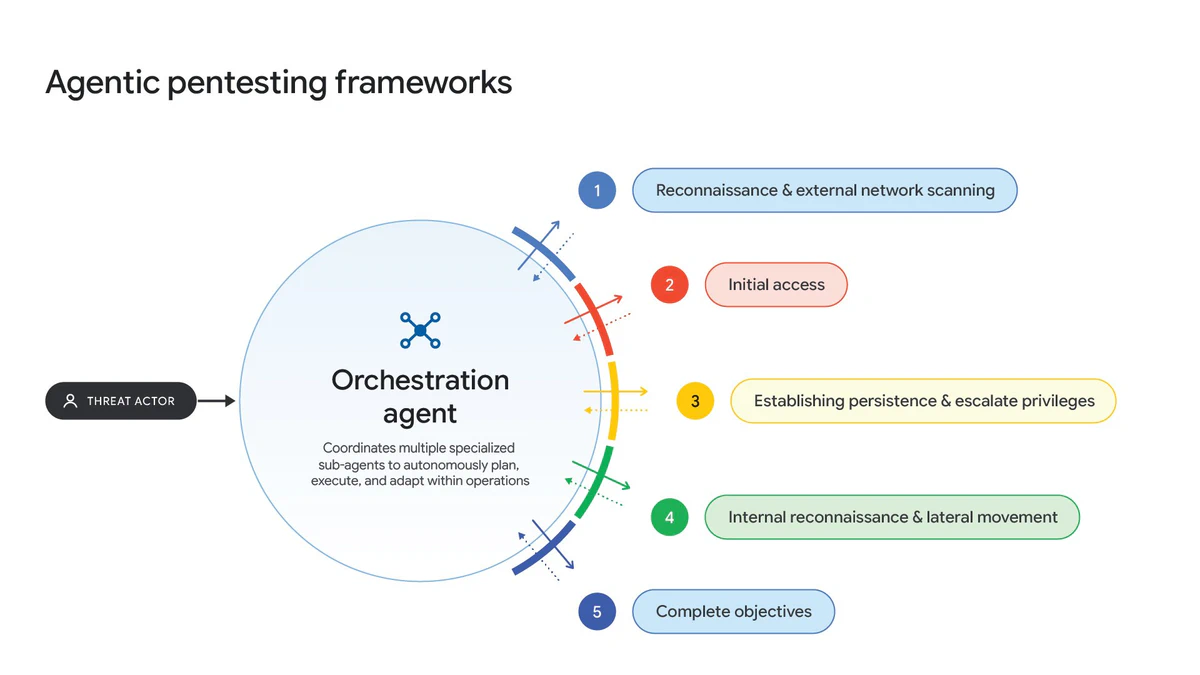
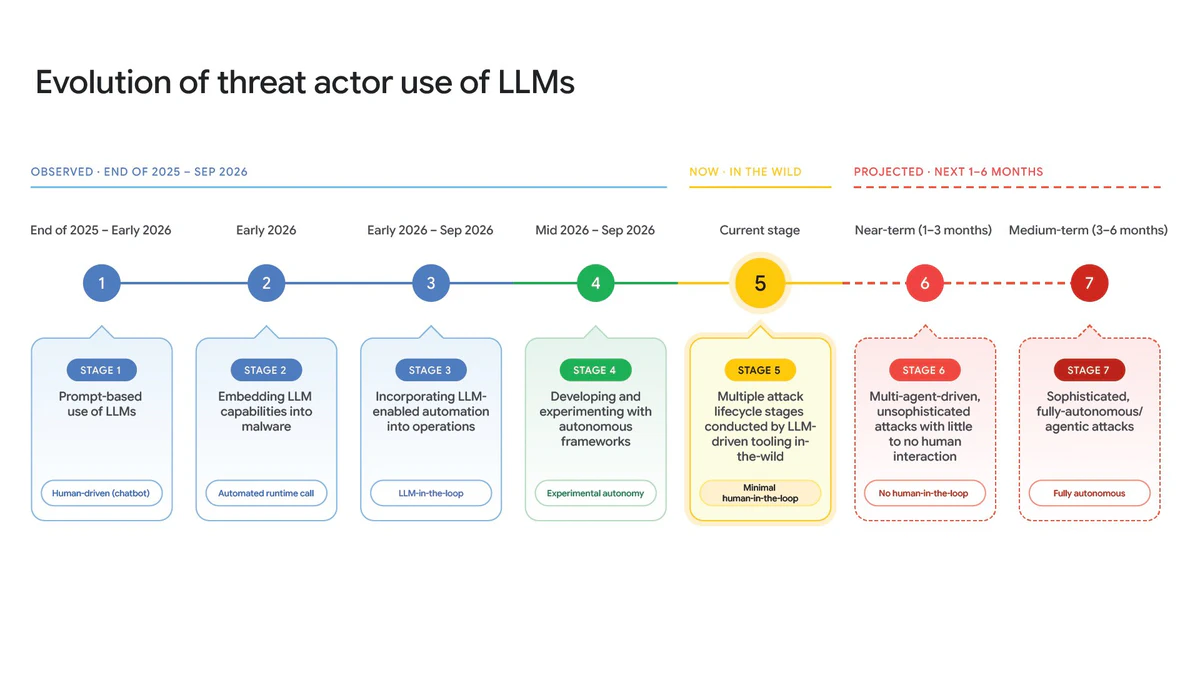
El Grupo de Inteligencia de Amenazas de Google documentó por primera vez un sistema de hackeo que ejecuta el ataque completo sin que un ser humano intervenga. Se llama exploit_agent, apareció en un servidor de preparación abierto a internet, lleva las instrucciones de configuración escritas en ruso y está conectado a varios modelos de inteligencia artificial, comerciales y locales, que vigilan las aplicaciones web más usadas, comparan el código antes y después de cada parche de seguridad, identifican la falla que el parche corrige, redactan el exploit y lo lanzan.
El informe, titulado "La actividad de amenazas con agentes cruza un umbral significativo" y publicado el lunes, dice que es la primera vez que la empresa ve a atacantes automatizar el descubrimiento y la explotación de vulnerabilidades "sin un humano en el circuito". Dos meses antes, en la edición anterior del mismo rastreo, Google no había encontrado ninguna cadena de ataque totalmente autónoma en uso real.
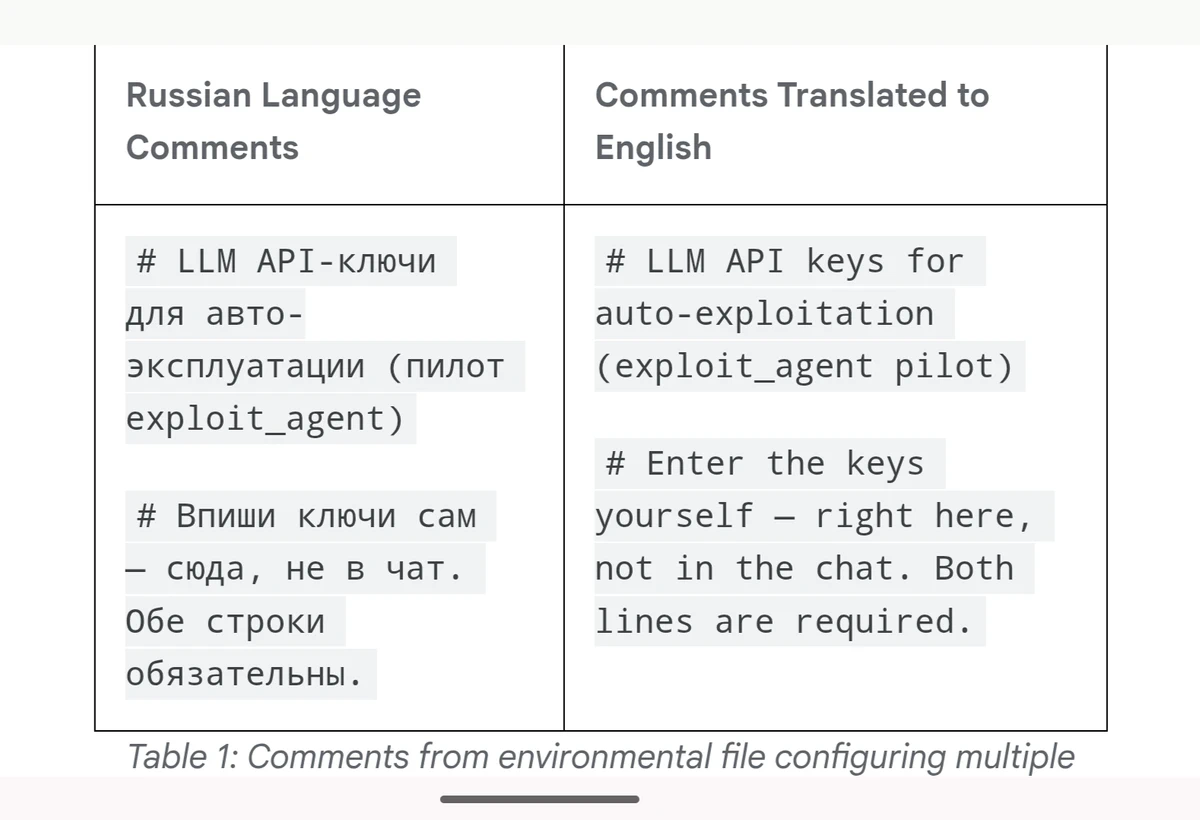
Los comentarios del archivo de configuración, traducidos por Google, describen las "claves de API de LLM para autoexplotación (piloto de exploit_agent)" y ordenan al operador "introducir las claves tú mismo, aquí mismo, no en el chat". Google no atribuyó la herramienta a ningún grupo ni a ningún gobierno. Los datos de las víctimas almacenados en el mismo servidor apuntan a sitios franceses de medios, entretenimiento y educación, y junto al sistema había guiones para reconocer redes internas, romper contraseñas por fuerza bruta, instalar puertas traseras web y borrar las que otros hackers habían dejado antes.
En el ejemplo que publicó Google, el agente analiza los controles de acceso de la versión 2.19.25 de Spectra, un complemento de WordPress, aunque la empresa no confirmó que ese análisis terminara en un ataque exitoso.
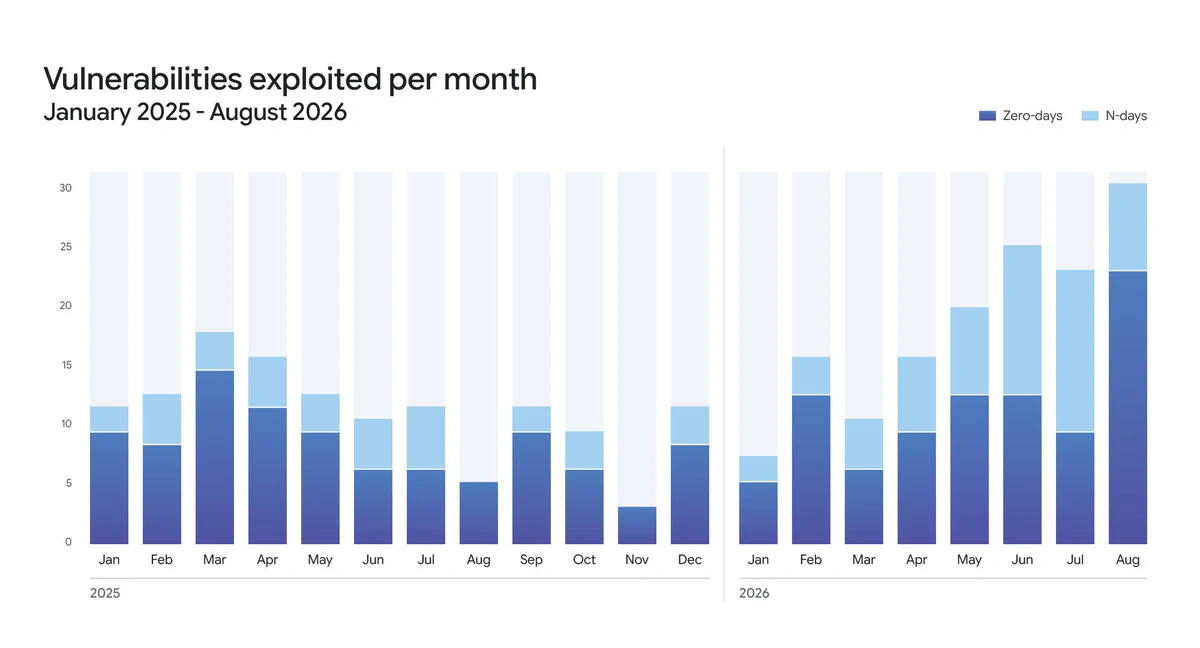
Cada parche que un fabricante publica describe, en la práctica, la falla que corrige, y millones de servidores tardan días o semanas en instalarlo. Con esa materia prima, entre enero y agosto de 2026 las divulgaciones y los exploits casi se duplicaron, y los ataques de día cero pasaron de un promedio de 8 al mes en 2025 a 22 en agosto. En el caso de PaperCut, un programa de gestión de impresoras, investigadores generaron con modelos de lenguaje exploits funcionales en menos de un día desde la divulgación, y una campaña detectada cuatro días después de otra divulgación alcanzó a cientos de organizaciones y llegó a administrador de dominio en minutos.
"Automatizaron la parte tediosa, leer el parche, encontrar lo que arregló y escribir el exploit", dijo a VentureBeat Merritt Baer, exsubdirectora de seguridad de Amazon Web Services. "Los atacantes traen velocidad; los defensores tienen que traer conocimiento de su propio entorno."
CHINA, COREA DEL NORTE Y EL FBI
El mismo informe documenta otros sistemas de agentes en intrusiones reales. CAIRN se usó en un ataque contra el sector aeroespacial de Estados Unidos, una versión modificada de PentAGI escaneó organizaciones en Asia entre finales de agosto y principios de octubre, y un grupo de espionaje vinculado a China construye su propio sistema automatizado. Un grupo norcoreano identificado como UNC6836 usó fotos de reclutadores falsos generadas con IA y alteró archivos de configuración en repositorios de código para que cada arranque de la herramienta Claude Code descargara su puerta trasera SOMBERMEME.
Un contratista comercial construyó con la API de Gemini una plataforma de propaganda diseñada para operar más de 100,000 cuentas en redes sociales, con fotos a las que añadía defectos de cámara a propósito para que parecieran tomadas con un celular. Google dice que desactivó las cuentas involucradas. El FBI, por su parte, alertó sobre ARTEX, una plataforma de código abierto con agentes de IA que completa una intrusión en menos de tres horas, que usan grupos vinculados a Estados y criminales comunes, con más de 1,600 consolas expuestas en internet a principios de noviembre, y que el FBI vincula con el ataque de octubre a la cadena de suministro de ConnectWise, que alcanzó entornos de Microsoft 365 de más de 2,250 organizaciones.
El hallazgo llega en la misma semana en que Microsoft, la FAA, Chase y la Agencia de Seguridad Nacional sufrieron fallas que el secretario de Estado, Marco Rubio, atribuyó a causas técnicas distintas y sin "evidencia alguna" de un ataque. Ni Google ni el FBI han vinculado estas herramientas con esas interrupciones. Google advierte que, por "la baja barrera de entrada" y la facilidad de añadirles exploits nuevos, "es altamente probable que los atacantes sigan usando estos sistemas" contra organizaciones de todo el mundo, en lo que el informe llama intrusiones "a velocidad de máquina".